Autor: Pablo Burgos San Cristobal
1. Introducción
La creciente sofisticación de las amenazas y el aumento exponencial del volumen de información disponible han transformado la forma en la que las organizaciones afrontan la ciberseguridad. Los Centros de Operaciones de Seguridad (SOC) y los equipos de respuesta a incidentes disponen actualmente de una cantidad enorme de registros, eventos e indicadores de compromiso. Sin embargo, esta abundancia de datos no siempre se traduce en una mayor capacidad de detección o anticipación. La sobrecarga de alertas, el número de falsos positivos y la ausencia de contexto dificultan la identificación de amenazas y obligan a muchos equipos de seguridad a mantener una postura mucho más reactiva.
En este escenario, la ciberinteligencia o Cyber Threat Intelligence (CTI) adquiere un papel fundamental al transformar grandes volúmenes de información dispersa en inteligencia contextualizada, verificable y orientada a la toma de decisiones. Su finalidad no consiste únicamente en recopilar indicadores técnicos, como direcciones IP, dominios o hashes dañinos, sino en comprender quién se encuentra detrás de una amenaza, cuáles son sus motivaciones, qué tácticas, técnicas y procedimientos (TTP) emplea y cuál puede ser el impacto real sobre la organización. Esta capacidad permite priorizar riesgos, optimizar la respuesta ante incidentes y reforzar la planificación estratégica de la seguridad.
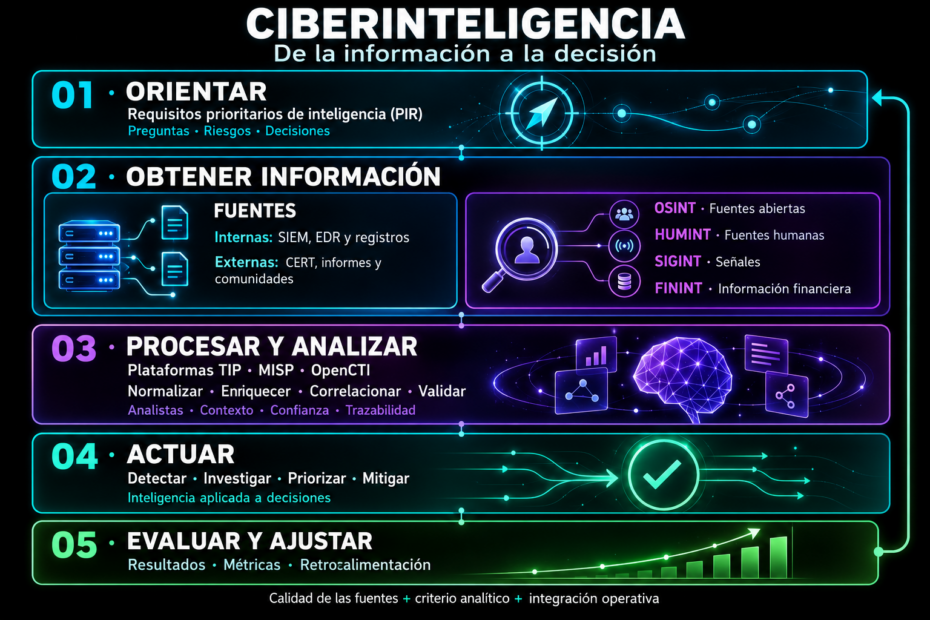
Por ello, el desarrollo de un programa de ciberinteligencia requiere integrar de forma coordinada estos tres pilares:
- Correlacionar la información procedente de fuentes internas y externas para obtener una visión completa del escenario de amenazas.
- Aplicar distintas disciplinas de obtención de inteligencia, capaces de aportar perspectivas complementarias sobre la actividad de los actores de amenaza.
- Centralizar y gestionar la información mediante plataformas de inteligencia de amenazas (Threat Intelligence Platform o TIP), que permitan automatizar la recopilación, el enriquecimiento, la correlación y la distribución de la inteligencia generada.
2. Integración de fuentes internas y externas en ciberinteligencia
Un programa de ciberinteligencia necesita relacionar conjuntamente la actividad observada en la organización con el contexto de amenazas disponible fuera de ella, de esta forma no se limita la capacidad de interpretar las detecciones y de establecer prioridades, y su integración permite formular hipótesis sobre el alcance de una amenaza, contrastarlas con evidencias propias y orientar la respuesta.
Mientras que las fuentes internas (plataformas SIEM, soluciones EDR, sistemas IDS/IPS, firewalls, servidores y aplicaciones) aportan conocimiento sobre el entorno monitorizado y permiten detectar anomalías y reconstruir los eventos sucedidos. Las fuentes externas (los avisos de CERT y CSIRT, los informes técnicos, las comunidades de intercambio, las investigaciones públicas, las fuentes abiertas y los servicios comerciales) proporcionan ese contexto adicional que puede aportar información sobre campañas activas, vulnerabilidades explotadas, indicadores de compromiso y tácticas, técnicas y procedimientos relevantes para la organización.
Por esto, la correlación entre ambas perspectivas convierte la información en una base más sólida para la toma de decisiones. Por ejemplo, un indicador publicado externamente puede utilizarse para buscar actividad relacionada en los registros internos. Una coincidencia justifica ampliar el análisis, aunque por sí sola no confirma un compromiso ni permite atribuir la actividad a un actor. A la inversa, una detección interna puede adquirir mayor prioridad si existen evidencias fiables de una campaña activa que emplea la misma técnica y afecta a organizaciones del mismo sector.
3. Disciplinas de obtención de información en ciberinteligencia
La calidad de un programa de ciberinteligencia depende de que la información obtenida responda a necesidades de análisis concretas y pueda evaluarse en términos de calidad, fiabilidad y relevancia. Además, las distintas disciplinas de obtención de información aportan perspectivas complementarias sobre las amenazas y su combinación permite contrastar hallazgos, identificar vacíos de información y fundamentar decisiones defensivas, siempre que se distinga entre datos observados, hipótesis y conclusiones verificadas. A continuación se presentan algunas fuentes de información:
- OSINT: Open Source Intelligence (OSINT) utiliza información accesible públicamente para responder a preguntas de inteligencia, como por ejemplo, registros de dominios y certificados, repositorios de código, publicaciones técnicas, bases de datos de vulnerabilidades y servicios de búsqueda de infraestructura expuesta. OSINT puede utilizarse para localizar activos expuestos, investigar infraestructura asociada a campañas, detectar dominios que suplanten una marca o seguir la evolución pública de una vulnerabilidad. No obstante, la disponibilidad de un dato no garantiza su exactitud ni su vigencia, por ello, antes de incorporarlo a una alerta o a una hipótesis de investigación, conviene comprobar su fecha, procedencia y su relación con otras evidencias.
- HUMINT: Human Intelligence (HUMINT) obtiene información a través de personas y de la interacción con fuentes humanas. En ciberinteligencia puede aportar contexto sobre la intención, las capacidades o las relaciones entre actores que resulta difícil extraer únicamente a partir de indicadores técnicos. Pero hay que tener en cuenta que las afirmaciones realizadas por actores criminales pueden ser incompletas, interesadas o falsas, por ello cualquier dato obtenido por esta fuente debe contrastarse antes de utilizarse para elevar la criticidad de una alerta o sostener una atribución.
- SIGINT: Signals Intelligence (SIGINT) analiza información obtenida de señales y comunicaciones. En el contexto de una investigación de ciberamenazas, los datos sobre tráfico de red, consultas DNS y patrones de comunicación pueden ayudar a identificar infraestructura de mando y control, relaciones entre sistemas y cambios en el comportamiento de una campaña. Además, el análisis de comunicaciones permite generar indicadores y formular hipótesis sobre la infraestructura utilizada por un actor. Por ejemplo, la coincidencia de patrones de conexión entre varios sistemas puede justificar una investigación conjunta para detectar una botnet o software as a service utilizado por un atacante.
- FININT: Financial Intelligence (FININT) examina información económica y transaccional relevante para una investigación. En el ámbito del cibercrimen puede contribuir al análisis de pagos por extorsión, fraudes y modelos de negocio criminales, incluido el Ransomware-as-a-Service (RaaS) y entre sus posibles fuentes se encuentran las direcciones de criptoactivos publicadas en notas de rescate, los registros de transacciones y la información aportada por procesos de investigación. El seguimiento de transacciones puede revelar relaciones entre direcciones, pagos y servicios utilizados para mover fondos. Sin embargo, relacionar una dirección con una persona o un grupo requiere evidencias adicionales, ya que el uso de intermediarios, plataformas de intercambio y servicios que dificultan el rastreo limita el alcance de las conclusiones.
Integración de disciplinas
Por último, la combinación de disciplinas debe responder a preguntas de inteligencia definidas previamente. Una investigación sobre una campaña de extorsión, por ejemplo, puede utilizar OSINT para identificar la infraestructura publicada, información de fuentes humanas para examinar las afirmaciones del actor, datos de comunicaciones para contrastar actividad observada y FININT para analizar los pagos asociados.
4. Plataformas de inteligencia de amenazas: función y criterios de selección
Las plataformas de inteligencia de amenazas (Threat Intelligence Platforms, TIP) proporcionan un entorno para centralizar la ingesta, organizar los datos, enriquecerlos y distribuir los resultados. Además, según sus capacidades e integraciones, pueden facilitar la correlación de indicadores, la gestión de relaciones entre entidades y el intercambio de información con sistemas SIEM, SOAR, EDR o herramientas de respuesta ante incidentes.
La elección de una TIP puede condicionar el modelo operativo del programa CTI, y por ello, antes de integrar el sistema se debe evaluar las necesidades de análisis e intercambio, la compatibilidad con las herramientas existentes, el esfuerzo de integración, la capacidad del equipo para administrarla y el coste total de operación. También conviene comprobar cómo conserva la procedencia de los datos y qué posibilidades ofrece para exportarlos si la organización decide cambiar de plataforma.
Plataformas comerciales
Las plataformas comerciales suelen ofrecer funcionalidades integradas, conectores mantenidos por el proveedor y soporte técnico. Algunas incorporan, además, fuentes propietarias e informes producidos por equipos de investigación.
Plataformas de código abierto
MISP y OpenCTI son dos plataformas de código abierto utilizadas en programas de ciberinteligencia, aunque responden a necesidades parcialmente diferentes:
- MISP está especialmente orientado a la estructuración y el intercambio de eventos, atributos, objetos e indicadores entre equipos y comunidades. Facilitando la distribución de información táctica y operativa, así como la aplicación de controles sobre su clasificación, publicación y consumo.
- OpenCTI pone el foco en la representación y el análisis de relaciones entre entidades como actores, campañas, malware, infraestructuras, vulnerabilidades y técnicas. Este modelo puede facilitar investigaciones que requieren mantener contexto, procedencia y vínculos entre evidencias, no obstante, la existencia de relaciones en la plataforma no sustituye la valoración analítica ni permite, por sí misma, atribuir una actividad a un actor concreto.
Lo que es importante tener en cuenta de ambos tipos de plataformas es que la interoperabilidad debe quedar garantizada en estas plataformas. Para ello, estándares como STIX y TAXII permiten representar e intercambiar información estructurada, mientras que MITRE ATT&CK sirve como marco de referencia para describir comportamientos adversarios.
Selección según las necesidades del programa CTI
La decisión entre una plataforma comercial, una de código abierto o una combinación de ambas debe partir de los casos de uso. Por ejemplo, una organización centrada en compartir indicadores con terceros puede priorizar las funciones de intercambio y control de publicación, mientras otra que necesite investigar campañas y conservar relaciones entre múltiples evidencias puede dar mayor peso al modelo de datos y a las capacidades de análisis contextual.
Además, la madurez del equipo también influye, aunque no determina por sí sola la elección, ya que una solución comercial puede reducir el esfuerzo inicial si cubre los requisitos principales, mientras que una plataforma de código abierto puede ofrecer mayor capacidad de adaptación cuando existe personal para operarla y desarrollarla. En ambos casos conviene realizar una prueba con fuentes, integraciones y flujos de trabajo reales antes de adoptar una decisión.
5. Consideraciones para la integración tecnológica
La implantación de una plataforma de inteligencia de amenazas (TIP) debe planificarse en función de los flujos de información del programa de ciberinteligencia, su utilidad depende de que pueda recibir datos de las fuentes pertinentes y trasladar los resultados del análisis a los sistemas donde se detectan, investigan y gestionan los incidentes. Por ello, conviene definir desde el inicio qué información intercambiará con el SIEM, el SOAR, las soluciones EDR, las herramientas de gestión de vulnerabilidades y el sistema de tickets.
El flujo de integración comienza con la ingesta de información externa y su normalización, enriquecimiento y validación en la TIP. Los datos relevantes pueden contrastarse después con la telemetría interna y distribuirse a las herramientas de detección y respuesta según su nivel de confianza, vigencia y aplicabilidad. A su vez, los incidentes investigados por el SOC pueden aportar nuevos indicadores, relaciones y conclusiones a la plataforma, permitiendo revisar las hipótesis de análisis y ajustar las necesidades de obtención de información.
La automatización resulta especialmente útil para deduplicar registros, actualizar el contexto de los indicadores y trasladar información entre sistemas. Sin embargo, las decisiones con impacto operativo, como bloquear un indicador o atribuir una actividad a un actor, requieren criterios de validación y, cuando corresponda, revisión humana. También es necesario conservar la procedencia de los datos y registrar las transformaciones realizadas para que los resultados sean trazables.
Una integración bien definida puede reducir tareas repetitivas y facilitar la priorización de alertas, siempre que las fuentes y las reglas de correlación mantengan una calidad suficiente. En este modelo, la TIP actúa como punto de coordinación del flujo de inteligencia, conecta la obtención de información con el análisis y permite que sus resultados se utilicen en la detección, la investigación y la toma de decisiones.
6. Recomendaciones para implantar un programa de ciberinteligencia
La contratación de fuentes de ciberinteligencia y el despliegue de herramientas solo resultan útiles cuando existe un proceso para obtener información relevante, evaluar su fiabilidad e incorporarla a la detección, la investigación y la gestión del riesgo. Por ello, su implantación requiere definir necesidades, asignar responsabilidades y revisar periódicamente los resultados:
- Definir requisitos prioritarios de inteligencia: Los requisitos prioritarios de inteligencia (Priority Intelligence Requirements, PIR) establecen las preguntas que debe responder el programa y permiten priorizar las fuentes y orientar el análisis hacia las amenazas con mayor relevancia para la organización. Cada PIR debe estar vinculado a una decisión y a un responsable, por ejemplo, ¿se están explotando vulnerabilidades que afectan a tecnologías críticas de la organización?, ¿existen campañas dirigidas contra su sector?, ¿se han observado indicios de exposición de credenciales o accesos corporativos?. La respuesta a estos PIR debe permitir iniciar una investigación, ajustar una detección, priorizar una mitigación o actualizar una evaluación de riesgo.
- Automatizar el enriquecimiento y la correlación: La automatización puede reducir el tiempo dedicado a consultas repetitivas, como comprobar la reputación de una dirección IP, un dominio o un hash en varias fuentes. Por otro lado, el enriquecimiento debe conservar la procedencia, la fecha y el nivel de confianza de cada dato, evitando tratar duplicidades, indicadores caducados y resultados contradictorios. Además, la automatización permite dedicar más tiempo a reconstruir campañas, formular y contrastar hipótesis, evaluar el impacto sobre activos concretos y proponer medidas de respuesta.
- Analizar indicadores y comportamientos de forma complementaria: Los indicadores de compromiso (IOC) son útiles para buscar actividad relacionada con una amenaza conocida, aunque su vigencia y precisión varían según el tipo de indicador y el contexto. Por ejemplo, una dirección IP compartida puede generar coincidencias poco concluyentes, por lo que cada indicador debe evaluarse antes de utilizarse en una regla de detección o bloqueo. Por otro lado, el análisis de tácticas, técnicas y procedimientos (TTPs) aporta una perspectiva adicional sobre cómo opera un adversario, para ello MITRE ATT&CK facilita la descripción de técnicas y la identificación de áreas donde conviene revisar las capacidades defensivas.
- Evaluar la calidad y pertinencia de las fuentes: Cada fuente debe evaluarse según los PIR a los que responde, su fiabilidad, la rapidez con la que publica información y el contexto que proporciona. También resulta útil medir cuántos de sus hallazgos han dado lugar a investigaciones válidas, ajustes de detección o medidas de mitigación. Esta revisión permite mantener las fuentes que aportan información relevante y reconsiderar las que generan ruido de forma recurrente.
- Medir la contribución del programa: Entre las métricas útiles se encuentran el porcentaje de PIR respondidos, el tiempo transcurrido entre la recepción de información relevante y su aplicación operativa, las investigaciones iniciadas a partir de hallazgos de inteligencia y las detecciones creadas o ajustadas tras el análisis. También pueden medirse la precisión de los enriquecimientos y los cambios observados en los tiempos de detección y respuesta.
7. Conclusiones
La ciberinteligencia aporta contexto para interpretar la actividad atacante y responder a necesidades concretas. Como por ejemplo, identificar amenazas relevantes, investigar incidentes, priorizar medidas defensivas y comunicar sus implicaciones a los responsables de cada ámbito. Por ello, su contribución principal consiste en reducir la incertidumbre, explicar por qué una actividad es relevante, qué activos podrían verse afectados y qué acciones conviene priorizar.